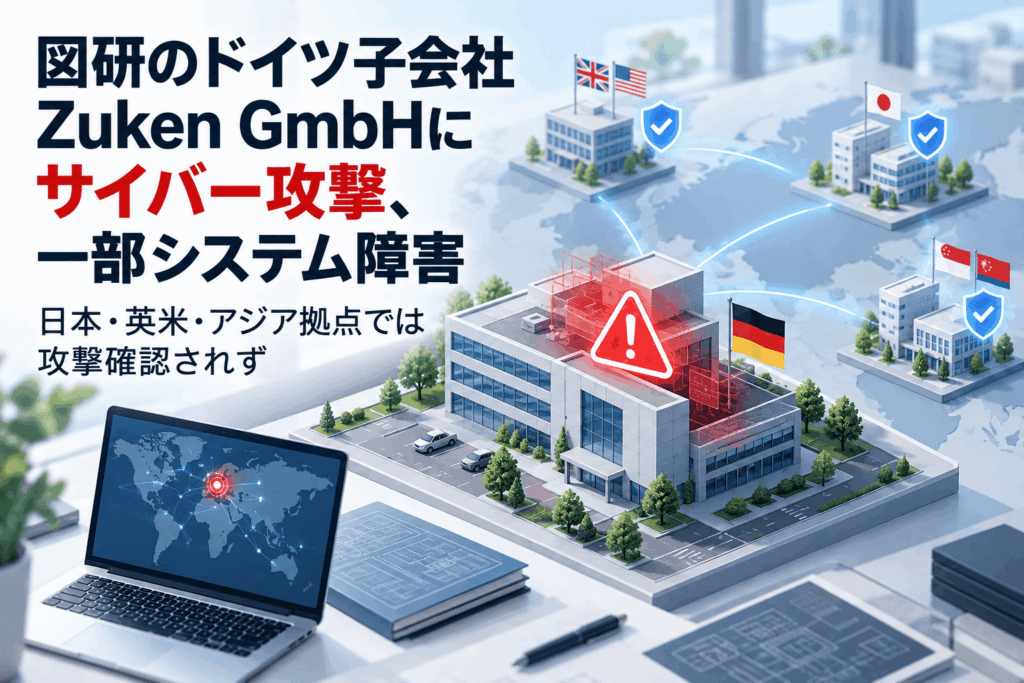
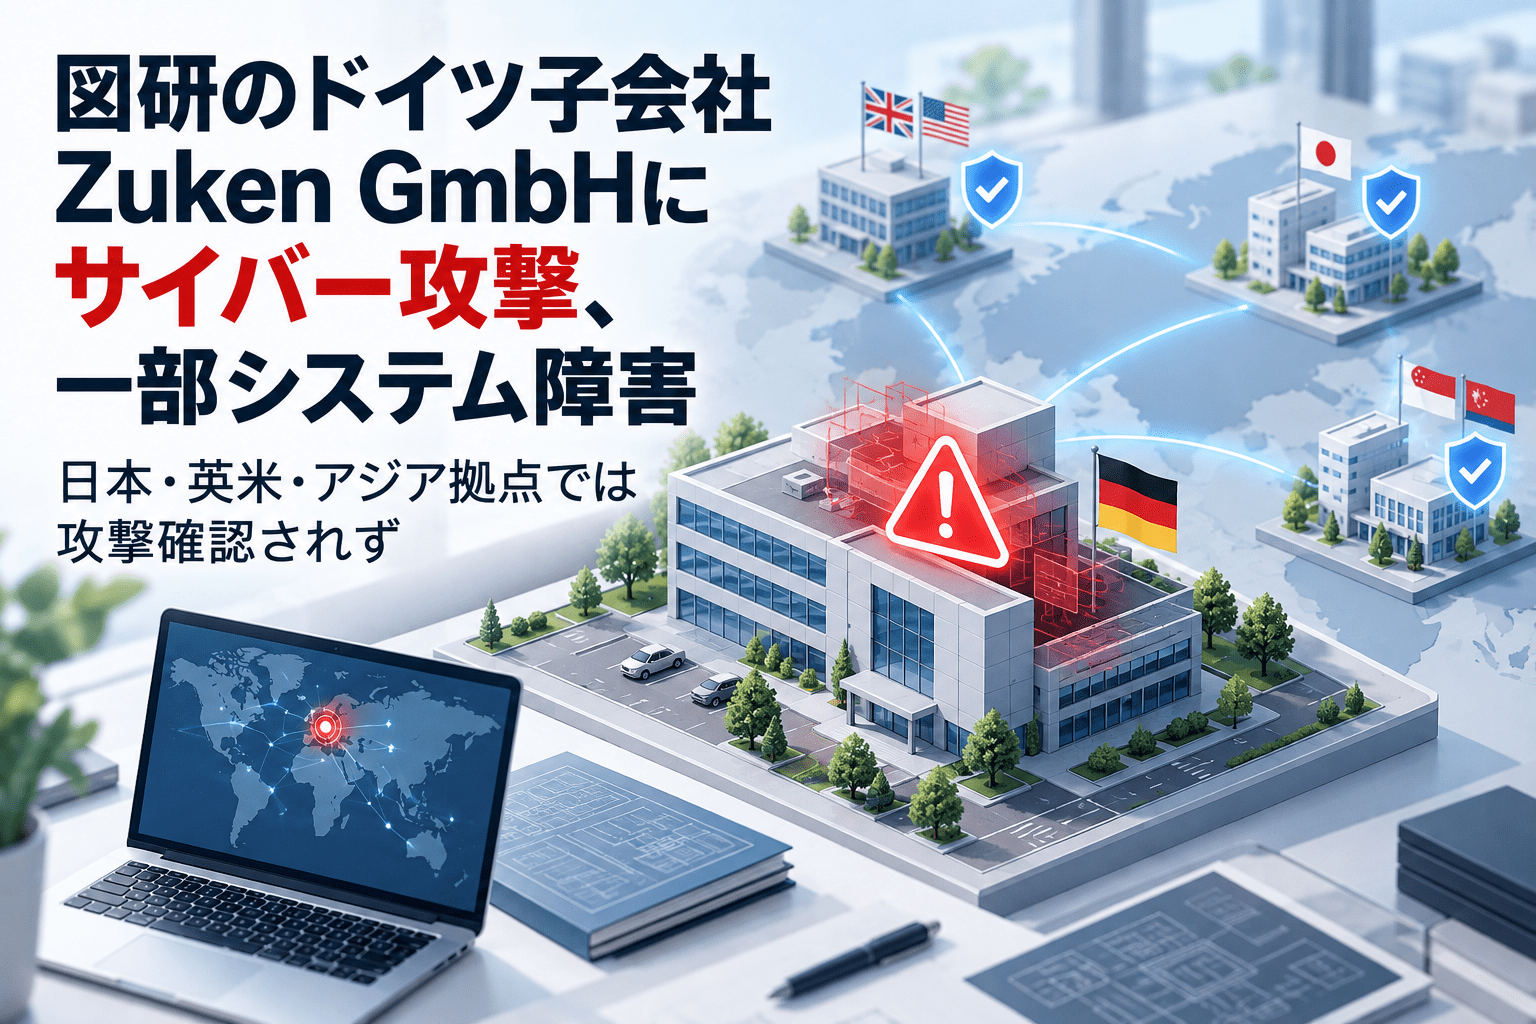
電子回路・基板設計などのエンジニアリングソフトウェアを手がける図研(東証プライム、証券コード6947)は2026年10月28日、ドイツの連結子会社Zuken GmbHとその子会社がサイバー攻撃を受け、一部のシステムに障害が発生したと発表しました。
10月23日(日本時間)に両社のサーバーが第三者による攻撃を受けたことを確認し、直ちに被害拡大防止措置を実施したとしています。外部専門家と調査を進めており、日本国内、英国、米国、アジアのグループ拠点へのサイバー攻撃は、10月28日の公表時点では確認されていません。
図研は障害の具体的な内容や業績への影響を精査中としており、今回の発表ではランサムウェア感染や顧客情報・設計データの漏えいについて断定できる情報は示されていません。
図研の海外子会社へのサイバー攻撃 概要
2026年10月28日15時30分、図研が「海外子会社に対するサイバー攻撃に関するお知らせ」を適時開示しました。
10月23日(日本時間)、ドイツの連結子会社Zuken GmbHとその子会社のサーバーが第三者のサイバー攻撃を受けたことを確認しました。
攻撃により、一部のシステムに障害が発生しています。
攻撃を確認後、現地子会社側で被害拡大を防ぐ措置を直ちに講じました。
外部専門家と連携し、被害状況の調査を継続しています。
日本国内、英国、米国、アジアのグループ拠点に対する攻撃は確認されていません。
連結業績への影響は精査中で、必要な追加開示が生じた場合は公表する方針です。
項目
2026年10月28日時点の公表内容
公表企業
株式会社図研(証券コード6947、東証プライム市場)
公表日
2026年10月28日
攻撃を確認した日
2026年10月23日(日本時間)
対象会社
Zuken GmbH(ドイツ)およびその子会社
攻撃対象
両社のサーバー
確認された影響
一部システムの障害
初動対応
攻撃確認後、被害拡大防止措置を実施
調査状況
外部専門家と連携して調査中
他地域への影響
日本、英国、米国、アジアのグループ拠点では攻撃を確認せず
業績影響
精査中
10月23日にドイツ子会社と傘下企業のサーバーへの攻撃を確認
図研の開示によると、10月23日(日本時間)にZuken GmbHとその子会社のサーバーがサイバー攻撃を受けていることを確認しました。同時に、一部のシステムで障害が発生していたと説明しています。
現地の両社は、攻撃を確認した後、被害が広がるのを防ぐための措置を講じました。公表文では、どの業務システムに障害が生じたのか、停止範囲や復旧までの見込み、侵入経路などの詳細には触れていません。
今回の公表は攻撃とシステム障害の発生を確認した段階のものです。第三者による攻撃を受けた事実と、情報が外部へ持ち出された事実、システムが暗号化された事実は区別する必要があります。10月28日の適時開示では、ランサムウェア感染や個人情報・顧客情報の漏えいは発表されていません。
Zuken GmbHは図研の欧州拠点 設計ソフトウェアなどを展開
Zuken GmbHは、図研グループの欧州本部(European HQ)として案内されている企業です。ドイツ・ハルベルクモースに拠点を置き、同グループの公式拠点一覧では、電子回路・プリント基板の設計に関係する「CR-8000」や、電気・ワイヤーハーネス設計向けの「E3.series」などを取り扱う拠点として掲載されています。
図研グループは、電子機器や自動車、産業機器などの製造業を対象に、設計支援ソフトウェアや関連するデータ管理ソリューションを提供しています。
こうした製品を扱う企業へのサイバー攻撃では、一般論として、社内の営業・サポート業務の停止だけでなく、顧客との連絡や設計関連データの取り扱いへの影響も確認対象になります。ただし、図研は今回、特定製品の提供停止、顧客環境への侵入、設計データの流出などを発表していません。Zuken GmbHの傘下企業のうち、具体的にどの法人が攻撃対象となったかも今回の開示には記載されていません。
関連資料
グループ会社のセキュリティ基準を統一し、リスクを可視化する方法
グループ会社・海外拠点・関連会社のセキュリティ評価を同じ軸で管理し、是正までつなげる考え方をまとめた資料です。
協力:SecureNavi株式会社
日本・英国・米国・アジアへの攻撃は確認されず 業績影響は精査中
図研は、日本国内のほか、英国、米国、アジアのグループ拠点について、今回のサイバー攻撃は確認されていないとしています。
これは10月28日の調査・把握状況を示すもので、世界各拠点のシステムに対する影響が最終的にすべて否定されたという意味ではありません。図研は外部専門家による調査を継続し、連結業績に与える影響も精査しています。
企業の海外拠点におけるインシデントでは、障害が発生した法人と、日常的にデータや認証基盤を共有している関連拠点とを分けて把握する必要があります。例えば、ネットワーク接続、管理者アカウント、ファイル共有、バックアップ、保守業務の連携状況が、影響範囲を判断する材料になります。これらは一般的な調査項目であり、図研グループに具体的な設定不備があったことを示すものではありません。
取引先・利用企業が確認したい危険性と対策
図研の製品を利用する企業は、今回の開示だけをもって自社の設計環境や製品データが侵害されたと判断する必要はありません。一方、欧州法人と直接契約し、技術サポートやライセンス管理などで接点がある企業では、業務上の影響を確認する余地があります。
具体的には、次の点を確認できます。
サービス・サポートへの影響:欧州法人に問い合わせている保守案件、サポートポータル、ライセンス関連手続きなどについて、図研からの正式な案内に変更がないか確認します。公表されていない障害を推測して利用停止とは扱いません。
不審メールへの対応:障害対応やライセンスの再認証、サポート窓口変更を名目とするメールが届いた場合、本文のリンクや添付ファイルから手続きせず、契約時から利用している窓口で確認します。これは想定される便乗型フィッシングへの備えであり、本件で確認された二次被害ではありません。
連携アカウントの点検:海外子会社やベンダーとの間で共有する管理者権限、リモート接続、ファイル転送アカウントがある場合、必要なアクセス権だけが残っているか確認します。不審なログインが判明した場合は、セッション無効化、認証情報の変更、ログ調査を検討します。
設計情報の保護:サポートのために提供した設計ファイルや設定情報などがある企業は、その提出先・保存場所・保管期限と、当該情報が今回の対象環境に含まれるかを、必要に応じて提供元に照会します。
継続利用の準備:障害が長期化した場合に備え、必要な設計データの社内バックアップ、代替連絡窓口、重要案件の納期やレビュー予定への影響を確認します。
海外子会社を起点とするサイバー攻撃は、企業ごとに影響が異なります。セキュリティ対策Labでは、ローツェの台湾子会社が受けた別のサイバー攻撃と調査経緯を報じています。ローツェの事件はランサムウェア被害が確認された事例であり、今回の図研の事件とは攻撃種別や確認状況が異なります。
海外拠点の統制やインシデント時の連絡体制については、海外関連企業・子会社のサイバー攻撃事例とセキュリティ対策をまとめた資料でも整理しています。
出典
この記事をシェアする
メールマガジン
最新のセキュリティ情報やセキュリティ対策に関する情報をお届けします。
Googleアカウントへのログインが必要です
投稿者:三村

セキュリティ製品を手がける上場企業にて、SOC(セキュリティオペレーションセンター)運営およびWebアプリケーション脆弱性診断の営業に8年間従事。その後、システムエンジニアへ転身し、MDMや人事系SaaSの開発に携わる。
8年の実務経験と開発者としての知見を活かし、「セキュリティ対策Lab」ではダークウェブ調査、セキュリティインシデントの分析、および高度なセキュリティ対策解説の執筆・編集を統括しています。
LinkedIn(外部サイト)