
サイバー攻撃による個人情報の流出が相次いで報告されています。福岡の複数の企業でも被害が確認されていて、専門家は日頃からの備えを呼びかけています。


■中村安里記者
「福岡市東区に本社を置くミスターマックスです。きょう午前、アプリやオンラインストアのサーバーが不正アクセスを受けたと発表しました。」
ミスターマックスは不正アクセスにより、アプリおよびオンラインストアの会員、最大173万5000人余りの個人情報が流出した可能性があると発表しました。
流出した可能性があるのは、会員ID、氏名、メールアドレス、電話番号です。
住所や生年月日、クレジットカード情報、パスワードなどは流出していないとしています。
■街の人
「(通知)あるね。知らなかった。最初登録した時は、何%OFFとかあるじゃないですか。そうしたら、その場で登録したり。気をつけないといけないですね。」
「最近、多くて本当に。デジタル化社会なので、いっぱい入っているので怖いなって思いました。」

また、6日午後には、西鉄のグループ会社で交通系ICカードnimocaを発行している、福岡市博多区のニモカも、不正アクセスによる個人情報の流出があったことを発表しました。
被害が相次いでいます。
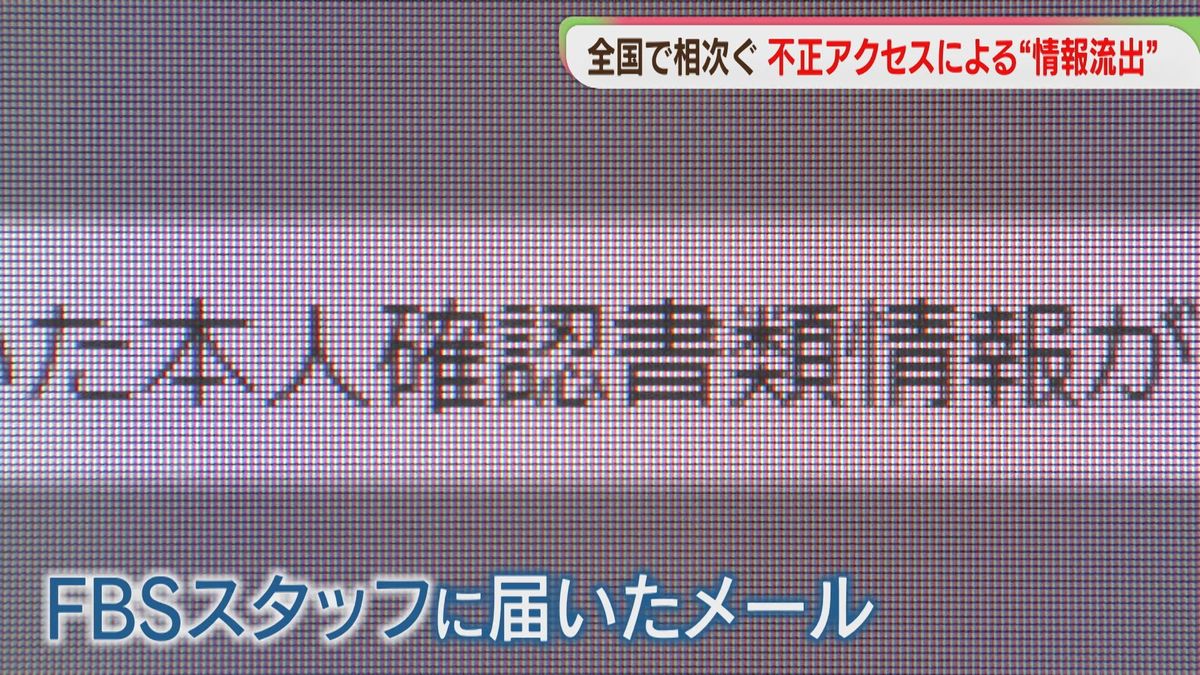
これは、FBSのスタッフに9月に届いたメールです。
『本人確認書類情報が漏えいしていたことが確認されました』
カーシェアリングサービス「タイムズカー」が不正アクセスを受け、免許証の画像などの個人情報が流出したことを伝える内容となっています。
パーク24は、会員や、退会した会員の個人情報、最大でおよそ660万件が漏えいしたとしています。

また、「焼肉きんぐ」や「大和証券」の委託業者でも不正アクセスを受け、情報流出があったことを発表しています。
相次ぐ情報流出。私たちはどのように備えればよいのでしょうか。
情報セキュリティに詳しい専門家に話を聞きました。
■九州大学 サイバーセキュリティセンター・小出洋 教授
「あらかじめ備えておくという点では、使っていないサービスは退会しておく。登録する時に(入力が)必須の項目ではないものもありますよね。入れなくていいものは入れないというのも重要になってくると思います。」
小出教授はほかにも、パスワードの使い回しをしないことや、多要素認証を活用することを推奨しています。

また、情報流出のあと、特に気をつけるべきことがあると指摘します。
■小出教授
「あとは詐欺に備える。『おわびで3000円振り込みます。つきましては振込先を教えてください』なんて、二次被害ですよね。 通知そのものも、公式サイトで真偽を確かめる必要があると思います。」
送られてきたメールに記載されたURLを簡単に開かないよう、注意を呼びかけています。
デジタル化が進み、様々な場面で個人情報の入力を求められる中で、日頃から身を守るための心構えが必要です。
※FBS福岡放送めんたいワイド2026年10月6日午後5時すぎ放送