
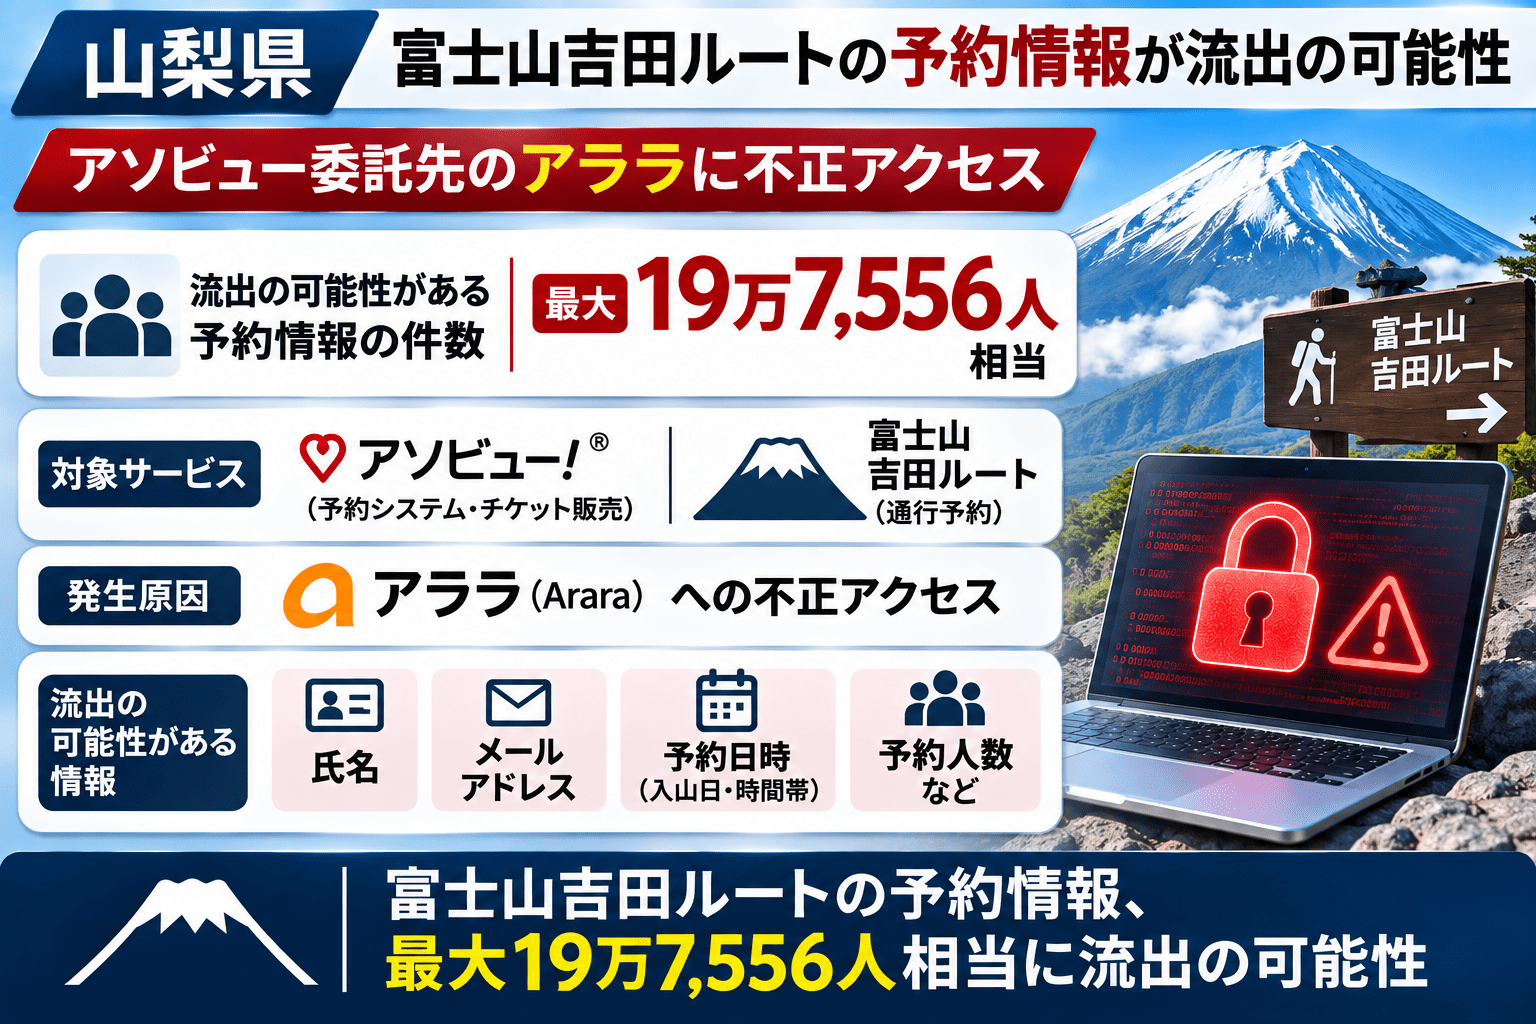
山梨県は2026年11月4日、2025年度と2026年度の「富士山吉田ルート通行予約システム」の利用者情報について、外部に流出した可能性があると発表しました。対象となり得る規模は、2025年度が最大83,013人、2026年度が最大114,543人で、2年度の公表数値を合わせると最大197,556人相当です。
原因となったのは、予約システムの受託企業であるアソビュー株式会社がメール配信に利用していた「アララメッセージ」への不正アクセスです。アソビュー側では会員情報など15,821,184件の外部流出を確認していますが、山梨県の通行予約者情報がその中に含まれるかは調査中です。最大197,556人分の流出が確定したわけではありません。
富士山吉田ルートの予約情報流出問題のサマリー
山梨県の公表日:2026年11月4日。
対象:2025年度(令和7年度)および2026年度(令和8年度)の富士山吉田ルート通行予約システム利用者。
予約情報の対象規模:2025年度最大83,013人、2026年度最大114,543人。合計最大197,556人相当。
まとめ買いが含まれるため、この合計は重複を除いた実人数ではなく、実際の流出対象者数は少なくなる見込みです。
業務受託企業:アソビュー株式会社。攻撃を受けたのは同社が利用する外部メール配信サービス「アララメッセージ」です。
アソビュー全体では、会員情報やチケット購入・利用情報など15,821,184件の流出を公表。富士山の予約者分が含まれるかは別途調査中です。
対象になり得るのはメールアドレス、電話番号、氏名、生年月日、チケットの購入・利用情報などです。パスワードとクレジットカード番号は対象外とされています。
2024年度の通行予約をめぐるJapanTicketの外部分析ツール侵害とは別の事案です。
項目
公表内容
公表主体
山梨県
公表日
2026年11月4日
対象の年度
2025年度・2026年度
予約システムの受託企業
アソビュー株式会社
不正アクセスを受けたサービス
アララ株式会社「アララメッセージ」
調査対象の上限
2025年度83,013人、2026年度114,543人(合計197,556人相当)
県の予約者情報の流出状況
アソビューが確認中
問い合わせ先
アソビュー専用窓口:0120-30-3521(10:00~19:00、平日・土日祝)
アソビューの会員情報1,582万1,184件が流出、山梨県の利用者情報は照合中
山梨県によると、2025・2026年度の富士山吉田ルート通行予約システム業務を受託したアソビューから、2026年11月3日に不正アクセスに関する報告がありました。
アソビューは、メール配信に利用していたアララの「アララメッセージ」が攻撃され、預託していた会員情報など15,821,184件が外部に流出したと公表しています。対象には、連絡先に加え、会員登録情報や施設のチケット購入・利用情報も含まれます。
一方、山梨県の公表は、このアソビュー全体の流出データに吉田ルートの予約情報が含まれているかを調べている段階です。アソビューで情報流出が確認されたことと、富士山の予約者全員の情報流出が確認されたことは区別する必要があります。
アソビューは11月2日、アララから流出情報に同社の預託データが含まれると報告を受け、アララメッセージを利用したメール配信を停止。管理画面のパスワードやAPIキーなどの認証情報を無効化したと説明しています。11月3日に対象情報の項目・件数について報告を受け、対象会員の特定と個別通知に向けた照合を進めています。
2025年度は最大83,013人、2026年度は最大114,543人が対象候補
県が示した年度別の対象規模は、次のとおりです。
利用年度
予約者情報の対象規模
今回の確認状況
2025年度(令和7年度)
最大83,013人
アソビューが流出データに含まれるか調査中
2026年度(令和8年度)
最大114,543人
同上
2年度合計
最大197,556人相当
実際の流出人数ではない
県は「まとめ買いを含むため、実際の外部流出の対象人数は少なくなる見込み」と注記しています。つまり、予約件数・予約上の人数に相当する上限を、そのまま重複を除いた利用者数として読むことはできません。また、同じ人が両年度に利用している可能性もあり、2年度分の数値を「19万7,556人の漏えい確定」と表現するのは不正確です。
今後、アソビューが対象データと利用者を照合した結果によって、実際の通知対象人数が示される見通しです。
セキュリティ対策Lab お役立ち資料
2026年に発生したサイバー攻撃・ランサムウェア事例をまとめて確認
国内外で発生した主要なサイバー攻撃やランサムウェア被害を、攻撃手法や対応状況とあわせて整理した資料です。
2026年の事例集を見る
氏名・連絡先だけでなく登山日や予約内容も対象になる可能性
山梨県が列挙した、流出対象となり得る情報の種類は以下のとおりです。個々の利用者について、これらすべてが流出したことを意味するものではありません。
情報の区分
流出の可能性がある項目
連絡先
メールアドレス、電話番号、郵便番号、居住地域
会員情報
会員ID・会員番号、氏名、性別、生年月日、会員登録日、最終ログイン日など
チケット購入・利用情報
購入日時、チケットの種類、購入枚数、利用施設名、利用日時、参加人数、キャンセルの有無など
パスワードとクレジットカード番号は、アララに預託しておらず、今回の流出対象に含まれないとされています。
予約・利用情報が連絡先と組み合わされた場合、実際の登山日や予約人数を示して「予約の確認」「キャンセル処理」「返金」を装うメールやSMSなどに悪用されるおそれがあります。これは想定される二次被害のリスクであり、山梨県の予約者を標的とした詐欺が今回確認されたという意味ではありません。
2024年度のJapanTicket情報漏えいとは異なる事件
富士山吉田ルートでは、2024年度の通行予約に関しても、別の情報漏えい事案が公表されています。2026年10月30日、当時の受託企業だった株式会社JapanTicketは、利用していた外部分析ツールへの不正アクセスによって、同社が保有する最大約26万4,000件の情報が漏えいしたと公表しました。
ただし、同事件で調査対象となった吉田ルート利用者は2024年度の約7万件で、2025・2026年度の利用者情報は対象外とされています。今回のアソビュー・アララ関連事案とは、受託企業も侵害されたサービスも異なります。
比較項目
2024年度に関する事案
2025・2026年度に関する今回の事案
山梨県の公表
2026年10月30日
2026年11月4日
予約の対象年度
2024年度
2025・2026年度
業務受託企業
JapanTicket
アソビュー
侵害された外部サービス
JapanTicketが利用した外部分析ツール
アララメッセージ(メール配信サービス)
吉田ルートの調査対象
約7万件
2年度合計で最大197,556人相当
吉田ルート利用者の情報流出
対象に含まれるか調査中
対象に含まれるか調査中
両事件の概要と2024年度の波及先については、セキュリティ対策LabのJapanTicket不正アクセス・影響先まとめで整理しています。
アララの不正アクセスは観光・予約サービスにも波及
今回の上流にある「アララメッセージ」への攻撃では、アララが2026年11月2日付の第2報で、契約企業向け環境のサーバー97台への侵入、最大約380社に関係する約7,700万件のメールアドレスの外部持ち出し・持ち出しのおそれ、最大約713万通の不審メール送信などを説明しました。
こうしたアララ全体の数字は、アソビューが公表した15,821,184件の会員・購入情報とは集計単位が異なり、山梨県の最大197,556人相当という対象規模とも重複し得ます。被害規模を把握する際は、それぞれを単純合算しない取り扱いが必要です。
アララを利用していた企業や自治体の公表状況は、アララメッセージ不正アクセスの影響先・被害内容まとめで継続的に整理しています。
吉田ルートの予約者が注意したいこと
2025年度または2026年度に吉田ルートの通行予約を利用した人は、山梨県とアソビューの公式サイトに掲載される調査結果や通知を確認してください。
特に、登山日や予約した人数、利用施設名が記載された連絡であっても、送信者が正規の窓口とは限りません。「予約の返金」「再決済」「本人確認」などの案内に記載されたリンクから、パスワードやクレジットカード情報を入力することは避け、公式サイトを自分で開いて確認する方が安全です。
アソビューの発表では、現時点で流出情報の悪用による被害は確認されていないと説明しています。万が一、不審な案内からカード情報を入力してしまった場合は、カード発行会社に相談してください。
本件に関するアソビューの専用問い合わせ窓口は0120-30-3521、受付時間は10時~19時(平日・土日祝)です。
自治体・予約サービス運営企業が確認すべき委託先管理
今回の一連の公表は、予約システムそのものではなく、予約に伴うメール配信を担う別サービスの侵害が、自治体の利用者情報にも影響し得ることを示しています。
自治体や予約サービスの運営企業では、予約データの保管先だけでなく、通知メール・マーケティング配信・分析などに利用する外部サービスへの預託項目を棚卸しし、委託先に渡す情報を業務に必要な範囲へ絞っているか確認する必要があります。
また、委託先から「上流サービスが侵害された」との通知を受けたときに、委託元・受託企業・再委託先のどこが対象者の照合、問い合わせ対応、利用者への通知を担当するかを明確にしておくことが実務上の論点です。今回、アソビューは流出情報の調査と個別通知の準備を進め、山梨県は公式サイトで注意喚起を行うとしています。
出典
この記事をシェアする
メールマガジン
最新のセキュリティ情報やセキュリティ対策に関する情報をお届けします。
Googleアカウントへのログインが必要です
投稿者:三村

セキュリティ製品を手がける上場企業にて、SOC(セキュリティオペレーションセンター)運営およびWebアプリケーション脆弱性診断の営業に8年間従事。その後、システムエンジニアへ転身し、MDMや人事系SaaSの開発に携わる。
8年の実務経験と開発者としての知見を活かし、「セキュリティ対策Lab」ではダークウェブ調査、セキュリティインシデントの分析、および高度なセキュリティ対策解説の執筆・編集を統括しています。
LinkedIn(外部サイト)